Phishing: Ruhi Çenets YouTube-Hack als Warnung
Phishing ist ein Betrugsversuch, bei dem Kriminelle über gefälschte Nachrichten an Passwörter oder Bankdaten gelangen wollen. Ein besonders bekanntes Beispiel ist der Angriff auf das YouTube-Konto des türkischen YouTubers Ruhi Çenet, über den in den vergangenen Jahren mehrfach berichtet wurde. Was zunächst wie ein technischer Fehler wirken mag, entpuppt sich bei genauerem Hinsehen als gezielte Täuschung. Genau solche Fälle zeigen, wie wichtig es ist, die Tricks der Betrüger zu kennen.
- Phishing bezeichnet den Versuch, über gefälschte Nachrichten an Passwörter, Kreditkartendaten oder andere vertrauliche Informationen zu gelangen.
- Das YouTube-Konto von Ruhi Çenet soll Berichten zufolge Ziel eines solchen Angriffs gewesen sein.
- Häufige Merkmale sind ungewohnte Absenderadressen, Zeitdruck und Links, die auf fremde Webseiten führen.
- Zwei-Faktor-Authentifizierung und gesundes Misstrauen bei unerwarteten Nachrichten gelten als wirksame Schutzmaßnahmen.
Das Wichtigste in Kürze
Beim Phishing geben sich Kriminelle als vertrauenswürdige Absender aus, um an Zugangsdaten zu gelangen. Berichten zufolge soll das YouTube-Konto des türkischen YouTubers Ruhi Çenet über diese Methode übernommen worden sein. Die genauen Umstände sind nicht unabhängig bestätigt. Betroffene verlieren dabei oft für Stunden oder Tage die Kontrolle über ihr Konto.
Ein YouTuber, ein Klick und der Kanal war weg
Ruhi Çenet gehört zu den bekanntesten Gesichtern der türkischen Internet-Szene. Wer seine Kanäle kennt, weiß, wie viel Arbeit, Recherche und Sorgfalt in jedem einzelnen Beitrag stecken. Umso verstörender wirkt die Vorstellung, dass all das innerhalb kürzester Zeit verschwinden kann.
Berichten zufolge soll sein YouTube-Kanal über eine Methode namens Phishing übernommen worden sein. Ein einziger Moment der Unachtsamkeit, ein Klick auf den falschen Link, und fremde Hände haben die Kontrolle über einen jahrelang aufgebauten Kanal übernommen. Ob sich der Vorfall exakt so ereignet hat, lässt sich anhand öffentlich zugänglicher Quellen nicht unabhängig bestätigen. Den Berichten zufolge verlief er jedoch genau nach diesem Muster, und allein die Möglichkeit genügt, um aufmerksam zu werden.
Denn Phishing ist keine exotische Hacker-Kunst, die nur große Namen trifft. Es ist eine der häufigsten und zugleich unspektakulärsten Betrugsmethoden im Netz. Wer versteht, wie sie funktioniert, erkennt sie meist schon beim ersten flüchtigen Blick auf die Absenderadresse. Genau darum geht es im Folgenden: Was Phishing eigentlich ist, mit welchen Tricks es arbeitet und woran Sie eine verdächtige Nachricht zuverlässig erkennen, bevor Sie auf irgendetwas klicken.
Stellen Sie sich vor, Sie öffnen morgens Ihr Postfach. Zwischen Rechnungen und Newslettern liegt eine Nachricht, die aussieht, als käme sie von einer bekannten Bank, einem Streamingdienst oder einer Plattform, die Sie täglich nutzen. Die Anrede wirkt persönlich, das Logo stimmt, und irgendwo steht, dass Sie sofort handeln müssten. In diesem Augenblick entscheidet sich, ob Sie zur Zielscheibe werden oder nicht.
Was ist Phishing und was hat das mit Fischen zu tun?
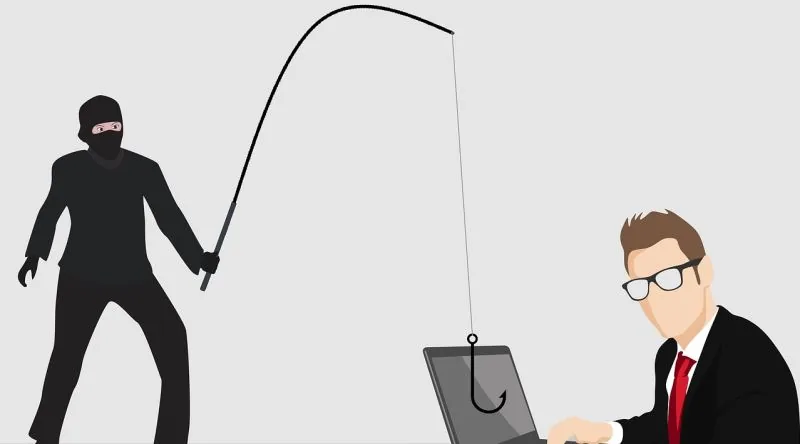
Ein Angler wirft die Leine aus, der Köder schimmert verlockend im Wasser, und irgendwo darunter wartet ein Fisch, der nur eines will: fressen. Genau dieses Bild steckt im Wort Phishing. Der Begriff leitet sich vom englischen fishing, also vom Fischen, ab. Und tatsächlich beschreibt die Metapher ziemlich genau, was im Internet tagtäglich passiert.
Phishing ist eine Form des Cyberbetrugs. Kriminelle verschicken gefälschte E-Mails oder Nachrichten, die auf den ersten Blick echt wirken, in Wahrheit aber nur einem Ziel dienen: Sie sollen an Ihre persönlichen Daten gelangen. Die Täter haben es auf Passwörter, Kreditkartendaten und andere sensible Informationen abgesehen. Häufig führt der Weg über Links, die zu nachgebauten Websites führen, die der echten Seite zum Verwechseln ähnlich sehen.
Der Köder, das sind in diesem Fall die Nachrichten selbst. Sie wirken dringend, manchmal sogar beunruhigend, und genau das ist beabsichtigt. Wer den Köder schluckt und auf den Link klickt oder seine Zugangsdaten eingibt, hat angebissen. Der Schaden entsteht dann meist leise und schnell, oft bevor das Opfer überhaupt bemerkt, dass etwas nicht stimmt.
Das Bild vom Angeln, Punkt für Punkt
- Die Angelrute: die gefälschte E-Mail oder Nachricht, die scheinbar von einer bekannten Absenderadresse stammt.
- Der Köder: ein verlockendes oder beunruhigendes Versprechen, das zum Klicken verleiten soll.
- Der Haken: der Link, der auf eine nachgebaute Website führt.
- Der Fang: Ihre Zugangsdaten, Kartennummern oder sonstigen vertraulichen Angaben.
Was das Ganze so tückisch macht: Die Nachrichten kommen nicht mit einem Warnschild, sondern mit einem freundlichen Gesicht. Sie geben sich als Ihre Bank aus, als ein bekannter Online-Shop oder als ein Dienst, den Sie täglich nutzen. Erst der zweite Blick verrät, dass etwas nicht zusammenpasst. Und genau dieser zweite Blick ist es, den sich die Betrüger sparen möchten.
Wie Sie diesen Köder erkennen, bevor Sie anbeißen, schauen wir uns im nächsten Abschnitt genauer an.
Woran Sie eine Phishing-Mail erkennen
Phishing funktioniert selten mit Gewalt. Es funktioniert mit Täuschung, und die Täuschung hinterlässt fast immer Spuren. Wenn Sie wissen, worauf Sie achten müssen, entlarven Sie die meisten dieser Nachrichten in wenigen Sekunden. Fünf Warnsignale lohnen sich besonders.
1. Die Absenderadresse
Sehen Sie genau hin, wer Ihnen da schreibt. Phishing-Mails nutzen häufig gefälschte oder abweichende Absenderadressen. Statt [email protected] steht dann etwa [email protected] in der Zeile. Schon diese kleine Verschiebung verrät eine Menge.
2. Die Links
Die angezeigte Adresse kann auf eine gefälschte Website führen. Fahren Sie mit der Maus über den Link, bevor Sie klicken, und sehen Sie sich die tatsächliche URL genau an. Wirkt sie verschachtelt, seltsam lang oder fremd, verzichten Sie besser auf einen Klick.
3. Sprache und Rechtschreibung
Viele Phishing-Mails enthalten Sprach- und Rechtschreibfehler. Ein absolut zuverlässiges Merkmal ist das allerdings nicht. Ein sauber formulierter Text allein ist also noch kein Beweis für Seriosität.
4. Künstliche Dringlichkeit
Formulierungen, die schnelles Handeln erzwingen sollen, gehören zu den klassischen Taktiken. Ihr Konto sei in Gefahr, eine Frist laufe ab, ein Angebot verschwinde sofort. Wer Sie zur Eile drängt, will meist, dass Sie nicht nachdenken.
5. Die Frage nach sensiblen Daten
Seriöse Institutionen fordern in der Regel keine Passwörter oder Kontodaten per E-Mail an. Wenn Sie also jemand schriftlich nach genau diesen Informationen fragt, ist das ein deutliches Alarmsignal. Geben Sie solche Daten nicht preis, und prüfen Sie den Absender lieber über einen offiziellen Kanal.
Kein einzelnes dieser Zeichen muss bereits ein Betrugsversuch sein. Treten jedoch zwei oder drei davon gemeinsam auf, wird aus dem Verdacht schnell Gewissheit. Genau diese Wachsamkeit ist der beste Schutz gegen Phishing.
Wie Sie sich schützen können
Die gute Nachricht: Sie müssen kein IT-Spezialist sein, um sich gegen Phishing zu wappnen. Es genügen vier einfache Regeln, die sich leicht in den Alltag einfügen. Wer sie beherzigt, nimmt Kriminellen den leichtesten Weg zum Erfolg.
Zunächst: Misstrauen Sie unerwarteten Nachrichten. Das gilt besonders dann, wenn Sie zur Eile gedrängt werden. Phishing-E-Mails erzeugen oft künstliche Dringlichkeit, um schnelle Reaktionen zu erzwingen. Etwa mit der Behauptung, Ihr Konto sei in Gefahr oder Sie könnten ein Angebot verpassen. Solche Botschaften sollen Sie dazu bringen, ohne Nachzudenken zu handeln. Genau hier liegt die Falle. Wer innehält, gewinnt.
Zweitens: Klicken Sie nicht auf verdächtige Links. Rufen Sie die betreffende Seite stattdessen direkt über die offizielle Adresse auf. Phishing-E-Mails enthalten häufig Links, die zu gefälschten Websites führen. Bevor Sie klicken, lohnt ein prüfender Blick auf die URL. Eine seriöse Institution erwartet, dass Sie ihre offizielle Domain selbst eingeben. Tippen Sie die Adresse also von Hand in die Adresszeile ein und loggen Sie sich dort ein. So umgehen Sie die gefälschte Seite vollständig.
Drittens: Geben Sie niemals Passwörter oder Kreditkartendaten über einen E-Mail-Link preis. Seriöse Institutionen fordern sensible persönliche Daten in der Regel nicht per E-Mail an. Wenn Sie diese Information vor dem Absenden prüfen wollen, halten Sie inne. Ein echtes Unternehmen wird Sie nie per Link zur Preisgabe Ihres Passworts auffordern.
Viertens: Bei Zweifeln kontaktieren Sie den Absender über einen unabhängigen Kanal und fragen Sie nach. Rufen Sie die Bank oder den Dienst direkt an, mit einer Nummer, die Sie selbst recherchiert haben, nicht mit der aus der verdächtigen Nachricht. So klären Sie die Lage, ohne in die Falle zu tappen.
Vier Regeln, ein Ziel: Erst prüfen, dann handeln. Wer unerwartete Nachrichten hinterfragt, keine verdächtigen Links öffnet, keine sensiblen Daten preisgibt und im Zweifel nachfragt, hat den besten Schutz bereits in der Hand.
Was passiert, wenn Sie auf einen Phishing-Link klicken?
Vielleicht kennen Sie dieses mulmige Gefühl: Sie haben gerade auf einen Link getippt, und eine Sekunde später fragen Sie sich, ob das eben wirklich die Seite Ihrer Bank war. Die ehrliche Antwort lautet: Es kommt darauf an, was danach passiert. Klicken Sie nur auf den Link, ohne etwas einzugeben, kann in vielen Fällen zunächst wenig geschehen. Doch sobald Sie auf einer gefälschten Seite Ihr Passwort, Ihre Kartennummer oder einen Bestätigungscode eintippen, ist die Sache ernst. Diese Eingaben landen nicht beim echten Anbieter, sondern können direkt bei den Tätern landen. Sie nutzen solche Daten oft sehr schnell.
Und selbst wenn Sie nichts eingeben? Manche dieser Seiten erfassen bereits im Hintergrund erste Informationen über Ihren Besuch. Das allein ist noch kein Zugriff auf Ihr Konto, aber es hilft den Angreifern, ihren nächsten Versuch gezielter zu gestalten.
Wenn Sie den Verdacht haben, auf einen solchen Link geklickt zu haben, handeln Sie zügig und in dieser Reihenfolge:
Ein letzter Gedanke, der Sie entlasten darf: Ein einziger Klick macht Sie nicht schutzlos. Entscheidend ist, was Sie danach tun. Wer schnell reagiert, nimmt den Tätern meist genau das weg, worauf sie gesetzt haben.
Warum der Fall Ruhi Çenet ein Weckruf ist
Stellen Sie sich vor, Sie haben sich über Jahre eine treue Community aufgebaut, Ihre Videos werden viel gesehen, und trotzdem kann eine einzige gut gemachte Nachricht alles infrage stellen. Genau das macht den Fall Ruhi Çenet so lehrreich. Der türkische YouTuber ist vor allem für seine dokumentarischen Videos bekannt, und gerade deshalb wirkt die Geschichte so ernüchternd: Wer erfolgreich und erfahren ist, ist nicht automatisch geschützt.
Berichten zufolge soll das YouTube-Konto von Ruhi Çenet durch Phishing übernommen worden sein. Diese Darstellung stammt aus der ursprünglichen Erzählung und ist nicht unabhängig bestätigt. Wir sollten sie daher als das behandeln, was sie ist: ein Bericht, kein gerichtsfestes Protokoll. Das ändert jedoch nichts an der eigentlichen Botschaft, denn die Mechanismen, die dahinterstehen, sind bestens dokumentiert.
Phishing ist eine Form des Cyberbetrugs, bei der Angreifer über gefälschte E-Mails oder Nachrichten an persönliche Daten gelangen wollen. Typisch sind gefälschte Absenderadressen, die von offiziellen Domains abweichen, sowie Links, die auf nachgebaute Websites führen. Häufig kommen sprachliche Ungenauigkeiten und Rechtschreibfehler hinzu, und fast immer wird künstliche Dringlichkeit erzeugt, damit Sie ohne Nachdenken reagieren.
Die entscheidende Regel
Seriöse Institutionen fordern in der Regel keine sensiblen persönlichen Daten per E-Mail an. Wer Passwörter, Kontodaten oder Bestätigungscodes verlangt, sollte Sie stutzig machen, ganz gleich, wie professionell die Nachricht aussieht.
Und genau hier liegt die allgemeine Lehre. Niemand ist zu bekannt oder zu klug für einen Betrugsversuch. Es geht nicht darum, ob Sie vorsichtig genug sind, sondern darum, ob Sie im richtigen Moment skeptisch bleiben. Ein zweiter Blick auf die Absenderadresse, ein prüfender Blick auf die URL, ein kurzes Innehalten bei drohender Dringlichkeit: Diese kleinen Gewohnheiten sind der beste Schutz, den Sie haben.
Vielleicht ist das die beruhigende Seite dieser Geschichte. Sie müssen kein Sicherheitsexperte sein. Sie müssen nur bereit sein, im Zweifel nicht zu klicken. Wachsamkeit ist keine Frage des Wissens, sondern eine Frage der Haltung, und diese Haltung können Sie ab heute einnehmen.
Hinweis der Redaktion: Nicht abschließend bestätigte Angaben zum geschilderten Fall werden bewusst als unsicher gekennzeichnet und nicht als gesicherte Tatsachen dargestellt.
Häufig gestellte Fragen
Was ist Phishing und was hat das mit Fischen zu tun?
Ein Angler wirft die Leine aus, der Köder schimmert verlockend im Wasser, und irgendwo darunter wartet ein Fisch, der nur eines will: fressen. Genau dieses Bild steckt im Wort Phishing . Der Begriff leitet sich vom englischen fishing , also vom Fischen, ab. Und tatsächlich beschreibt die Metapher ziemlich genau, was im Internet tagtäglich passiert. Phishing ist eine Form des Cyberbetrugs. Kriminelle verschicken gefälschte E-Mails oder Nachrichten, die auf den ersten Blick echt wirken, in Wahrheit aber nur einem Ziel dienen: Sie sollen an Ihre persönlichen Daten gelangen. Die Täter haben es auf Passwörter, Kreditkartendaten und andere sensible Informationen abgesehen. Häufig führt der Weg über Links, die zu nachgebauten Websites führen, die der echten Seite zum Verwechseln ähnlich sehen. Der Köder, das sind in diesem Fall die Nachrichten selbst. Sie wirken dringend, manchmal sogar beunruhigend, und genau das ist beabsichtigt. Wer den Köder schluckt und auf den Link klickt oder seine Zugangsdaten eingibt, hat angebissen. Der Schaden entsteht dann meist leise und schnell, oft bevor das Opfer überhaupt bemerkt, dass etwas nicht stimmt.
Was passiert, wenn Sie auf einen Phishing-Link klicken?
Vielleicht kennen Sie dieses mulmige Gefühl: Sie haben gerade auf einen Link getippt, und eine Sekunde später fragen Sie sich, ob das eben wirklich die Seite Ihrer Bank war. Die ehrliche Antwort lautet: Es kommt darauf an, was danach passiert. Klicken Sie nur auf den Link, ohne etwas einzugeben, kann in vielen Fällen zunächst wenig geschehen. Doch sobald Sie auf einer gefälschten Seite Ihr Passwort, Ihre Kartennummer oder einen Bestätigungscode eintippen, ist die Sache ernst. Diese Eingaben landen nicht beim echten Anbieter, sondern können direkt bei den Tätern landen. Sie nutzen solche Daten oft sehr schnell. Und selbst wenn Sie nichts eingeben? Manche dieser Seiten erfassen bereits im Hintergrund erste Informationen über Ihren Besuch. Das allein ist noch kein Zugriff auf Ihr Konto, aber es hilft den Angreifern, ihren nächsten Versuch gezielter zu gestalten. Wenn Sie den Verdacht haben, auf einen solchen Link geklickt zu haben, handeln Sie zügig und in dieser Reihenfolge: 1 Ändern Sie sofort Ihr Passwort, und zwar auf der Seite, die Sie selbst in Ihrem Browser aufrufen, nicht über den Link aus der Nachricht. 2 Aktivieren Sie die Zwei-Faktor-Authentifizierung, also den zweiten Bestätigungsschritt per App oder SMS. Selbst wenn jemand Ihr Passwort kennt, kommt er damit allein nicht mehr weit. 3 Informieren Sie Ihre Bank oder den betroffenen Dienstleister. Je früher der Vorfall gemeldet wird, desto eher lassen sich Zahlungen stoppen oder Zugänge sperren. Ein letzter Gedanke, der Sie entlasten darf: Ein einziger Klick macht Sie nicht schutzlos. Entscheidend ist, was Sie danach tun. Wer schnell reagiert, nimmt den Tätern meist genau das weg, worauf sie gesetzt haben.
Haben Sie eine Meinung dazu? Beteiligen Sie sich unten an der Diskussion →
Noch keine Kommentare. Seien Sie der Erste.