Starke Passwörter: Warum die NIST-Regeln von 2003 versagen
Starke Passwörter gelten als erste Verteidigungslinie im Netz. Doch die Regeln, nach denen wir sie seit Jahren bauen, stammen aus dem Jahr 2003 und gehen auf Bill Burr zurück, der damals für das US-Institut NIST eine Empfehlung mitverfasste. Er wollte Kolleginnen und Kollegen im Behördenalltag helfen, nicht die ganze Welt. Aus einem gut gemeinten Leitfaden wurde ein Standard, der bis heute in unzähligen Anmeldeformularen steckt. Und genau dieser Standard hat uns jahrelang in die Irre geführt.
- Die NIST-Richtlinien aus dem Jahr 2003 empfahlen Sonderzeichen, Ziffern und Großbuchstaben sowie regelmäßige Wechsel.
- Solche Regeln führen häufig zu berechenbaren Mustern wie „Passwort1!“, die Angreifer schnell erraten.
- Die Länge eines Passworts erhöht die Zahl möglicher Kombinationen deutlich stärker als ein einzelnes Sonderzeichen.
- Für starke Passwörter empfehlen Fachleute heute vor allem einzigartige, lange Passphrasen und einen Passwortmanager.
- Das NIST hat seine Empfehlungen inzwischen überarbeitet und rät von erzwungenen Zeichenregeln und starren Wechselzyklen ab.
Das Wichtigste in Kürze
Im Jahr 2003 veröffentlichte das US-amerikanische NIST eine Empfehlung für sichere Passwörter, maßgeblich geprägt von Bill Burr. Sie empfahl Sonderzeichen, Großbuchstaben und regelmäßige Wechsel. Diese Vorgaben gelten heute als überholt, weil sie Nutzer zu vorhersehbaren Mustern verleiten. Moderne Empfehlungen setzen auf Länge und Einzigartigkeit.
Starke Passwörter: Die Regeln, an die wir uns halten, und die uns täuschen
Starke Passwörter sollen lang sein, Sonderzeichen enthalten, Groß- und Kleinbuchstaben mischen und regelmäßig gewechselt werden. Diese Regeln kennen Sie vermutlich auswendig. Nur: Sie stammen aus dem Jahr 2003, veröffentlicht vom US-amerikanischen National Institute of Standards and Technology, kurz NIST. Und der Mann, der sie mitgeschrieben hat, hat sich später öffentlich von vielen seiner Empfehlungen distanziert.
Bill Burr, Mitautor der damaligen Richtlinien, sagte in einem Interview mit dem Wall Street Journal im Jahr 2017, ein Großteil seiner Ratschläge sei kontraproduktiv gewesen. Das klingt nach einem Randdetail. Es erklärt aber, warum Sie beim Anlegen eines Kontos bis heute mit Fehlermeldungen kämpfen, die niemandem wirklich nützen.
Der Mechanismus dahinter ist verblüffend einfach. Wer sein Passwort alle paar Wochen ändern muss, sucht nach einem Muster, das sich merken lässt. Aus einem starken Passwort wird dann schnell eine kleine Variation des alten, zum Beispiel mit einer angehängten Ziffer. Wer Sonderzeichen und Großbuchstaben aufgezwungen bekommt, greift zu vorhersehbaren Mustern wie dem Ausrufezeichen am Ende oder dem großgeschriebenen ersten Buchstaben. Das Ergebnis ist leicht zu merken, aber eben auch leicht zu erraten.
Ein Passwort, das Sie sich mühsam ausgedacht haben, ist nicht automatisch sicher. Es kommt darauf an, wie vorhersehbar es für eine Maschine ist, nicht darauf, wie kompliziert es für Sie wirkt.
Die NIST-Richtlinien wurden inzwischen überarbeitet. Doch viele Dienste halten weiter an den alten Vorgaben fest. Deshalb begegnen Ihnen noch heute Formulare, die ein Sonderzeichen verlangen und ein vermeintlich zu langes Passwort ablehnen. Die Vorschrift ist verschwunden, ihre Gewohnheit nicht.
Wie gut oder schlecht wir bei starken Passwörtern wirklich abschneiden, zeigt sich an einer Zahl, die kaum zu glauben ist: Allein die PIN 1234 macht mehr als zehn Prozent aller weltweit verwendeten PINs aus. Dazu kommen 0000 und 1111, zusammen sind die drei Kombinationen für rund ein Fünftel aller PINs verantwortlich. Spätestens hier wird aus einer abstrakten Regel eine sehr konkrete Frage: Wie sicher ist Ihr Passwort eigentlich wirklich?
Wie aus einem Rechenbeispiel ein Sicherheitsproblem wird
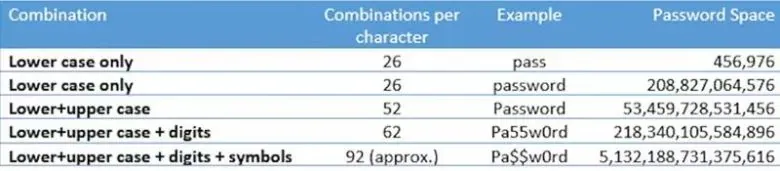
Es beginnt mit einer Zahl, die harmlos klingt und es in sich hat. Nehmen Sie ein sechsstelliges Passwort, das ausschließlich aus Kleinbuchstaben des englischen Alphabets besteht. Bei 26 möglichen Zeichen pro Stelle ergeben sich 266, also 308.915.776 Kombinationen. Für einen Menschen klingt das nach unfassbar viel. Für einen Rechner ist es ein Nachmittagsspaziergang.
Stellen Sie nun ein zwölfstelliges Passwort daneben, das aus Groß- und Kleinbuchstaben, Ziffern und zehn Sonderzeichen besteht. Pro Stelle stehen dann 26 + 26 + 10 + 10, also 72 Zeichen zur Wahl. Die Zahl der möglichen Passwörter wächst auf 7212, und das sind 19.408.409.961.765.342.806.016 Varianten. Das ist rund 62 Billionen Mal mehr als beim kurzen Kleinbuchstaben-Passwort. Ein paar Zeichen mehr, und aus einem offenen Tor wird eine Wand.
Hinter dieser Rechnung steckt ein Begriff, den Sie sich merken können: die Entropie. Sie misst, wie unvorhersehbar ein Passwort ist. Zwei Dinge treiben sie nach oben, die Länge und die Zeichenvielfalt. Jedes zusätzliche Zeichen multipliziert den Passwortraum, jede neue Zeichenklasse vergrößert ihn ebenfalls. Genau deshalb raten Fachleute zu langen starken Passwörtern mit gemischtem Zeichensatz, und nicht zu kurzen Kunststücken mit einem Ausrufezeichen am Ende.
| Passwort | Zeichenraum | Mögliche Kombinationen |
|---|---|---|
| 6 Stellen, nur Kleinbuchstaben | 26 | 308.915.776 |
| 12 Stellen, Groß-/Kleinbuchstaben, Ziffern, 10 Sonderzeichen | 72 | 19.408.409.961.765.342.806.016 |
Und doch wäre es zu einfach, an dieser Stelle aufzuatmen. Selbst ein komplexes Passwort schützt nicht vollständig, weil Rechner bei genau der Aufgabe glänzen, die uns Menschen schwerfällt: geduldig wiederholen. Berichten zufolge stellte im Jahr 2021 ein eigens dafür programmierter Rechner einen Rekord auf und schaffte mehr als 100 Milliarden Rateversuche pro Sekunde. Auch die oft genannte Angabe, ein achtstelliges Passwort lasse sich in nur zwölf Minuten und für etwa 25 US-Dollar knacken, stammt aus solchen Berichten und ist nicht gesichert. Sie zeigt aber die Richtung: Was für Sie nach Sicherheit aussieht, kann für einen Angreifer eine Frage von Minuten und Kleingeld sein.
Die Mathematik bleibt trotzdem auf Ihrer Seite. Sie sagt Ihnen nicht, dass Sie unverwundbar sind. Sie sagt Ihnen, wo Sie den Hebel ansetzen: bei der Länge zuerst, bei der Vielfalt direkt danach.
Die PIN 1234: Warum wir Menschen das schwächste Glied sind
Stellen Sie sich vor, Sie stehen an einem Geldautomaten und tippen vier Ziffern ein. Mehr Sicherheit ist da nicht. Bankkarten und unzählige Zugänge ruhen allein auf dieser kurzen Zahlenfolge. Und genau hier wird es brisant: Eine einzige PIN, nämlich 1234, macht nach einer viel beachteten Auswertung des Datenanalysten Nick Berry (DataGenetics) mehr als zehn Prozent aller weltweit verwendeten PINs aus. Vier Ziffern, und ein Zehntel aller PINs ist geknackt.
Doch damit nicht genug. Die PINs 1234, 0000 und 1111 kommen zusammen auf rund zwanzig Prozent aller vergebenen Geheimzahlen. Etwa jede fünfte Karte ließe sich demnach mit wenigen Tastendrücken knacken. Wenn Sie das Gefühl beschleicht, dass wir Menschen beim Thema Sicherheit erstaunlich fantasielos sind, dann liegen Sie damit goldrichtig.
Ein Diagramm, das alles verrät
Berry ordnete alle möglichen PINs nach ihrer Häufigkeit an und trug sie in ein Raster ein. Das Ergebnis ist verblüffend anschaulich: Auf einer Diagonale reihen sich die Muster 1111, 2222, 3333 und so weiter aneinander. Menschen wählen nicht zufällig. Sie wählen, was sich leicht merken lässt, und das ist am Ende vorhersehbar.
Wer starke Passwörter sucht, muss also zuerst gegen die eigene Bequemlichkeit ankämpfen.
Diese Vorliebe für einfache Muster bleibt nicht ohne Folgen. Weil so viele Zugänge auf schwachen, leicht erratbaren Kombinationen beruhen, fordern Sie Webseiten und Banken regelmäßig auf, Ihre Zugangsdaten zu ändern. Der Appell ist keine Schikane. Er ist eine Reaktion auf ein Verhalten, das sich in Zahlen messen lässt.
Vielleicht kennen Sie den Moment: Sie wollen sich irgendwo anmelden, und plötzlich soll das Passwort geändert werden. Ärgerlich, gewiss. Aber dahinter steckt die ernüchternde Erkenntnis, dass wir selbst die größte Lücke im System sind. Nicht die Technik ist das Problem. Wir sind es.
Die PIN 1234 zeigt, wie berechenbar wir Menschen sind.
Was folgt daraus? Wer wirklich starke Passwörter will, darf sich nicht auf die erstbeste Kombination verlassen, die sich bequem einprägt. Die Zahlen aus der PIN-Analyse zeigen, wie tief dieses Muster in unserem Alltag steckt. Und sie zeigen auch, wie viel Sicherheit wir verschenken, sobald wir nach dem Weg des geringsten Widerstands greifen.
Wie Webseiten die Passwortstärke prüfen, und warum Hashing nicht immer schützt
Wenn Sie ein neues Konto anlegen und ein Passwort eintippen, dann achten Sie vielleicht auf den kleinen Balken, der sich füllt, oder auf die grünen Häkchen, die neben den Anforderungen erscheinen. Was in diesem Moment passiert, ist bemerkenswert: Die Seite prüft die Stärke Ihrer Eingabe, ohne dass ein einziges Zeichen an den Server geschickt wird. Erst wenn Sie auf „Registrieren“ klicken, verlässt Ihr Passwort den Browser.
Dahinter steckt JavaScript. Diese Programmiersprache bildet zusammen mit HTML und CSS das Fundament des World Wide Web, und sie ist objektorientiert aufgebaut. Ein kleines Skript beobachtet das Passwortfeld, während Sie tippen, und gleicht Ihre Eingabe mit einer Checkliste ab: Ist ein Sonderzeichen dabei? Wechseln sich Groß- und Kleinbuchstaben ab? Steckt mindestens eine Ziffer darin? Fehlt etwas, erscheint sofort eine Fehlermeldung. Für starke Passwörter ist diese Rückmeldung durchaus hilfreich, denn sie zeigt Ihnen direkt, wo noch Luft nach oben ist.
Im Hintergrund arbeitet zusätzlich eine Hashfunktion. Sie verwandelt Ihre Eingabe in eine Zeichenkette fester Länge, aus der sich das Passwort theoretisch nicht zurückrechnen lässt. Berichten zufolge ergibt das Passwort „Pa$w0rd“ mit dem SHA-1-Algorithmus der Wert 02726d40f378e716981c4321d60ba3a325ed6a4c. Dieser Hashwert wurde hier nicht unabhängig nachgerechnet, er stammt aus der ursprünglichen Erzählung.
Das erklärt, warum selbst eine scheinbar strenge Prüfung im Browser nur die halbe Miete ist. Die eigentliche Sicherheit entsteht nicht durch das Häkchen im Formular, sondern durch ein wirklich starkes Passwort, das auch einer gezielten Suche in öffentlichen Hash-Datenbanken standhält.
Passwortmanager, Passkeys und Einmalcodes: Was wirklich hilft
Es gibt inzwischen mehrere Wege, die Sie vom Jonglieren unzähliger Zeichenketten befreien. Der vielleicht bequemste führt über Ihre Fingerkuppe: Google erlaubte im Mai 2023 erstmals die Anmeldung per Passkey, wobei Passkeys unter anderem biometrische Merkmale wie den Fingerabdruck nutzen können. Alternativ erhalten Sie einen Einmalcode per SMS auf ein verifiziertes Gerät, etwa Ihr Smartphone, und tippen ihn auf der Webseite ein. Beide Verfahren umgehen das Problem, dass Menschen sich starke Passwörter nur schwer merken können.
Doch bis zu dem Tag, an dem Passwörter womöglich ganz verschwinden, bleibt eine andere Lösung die verlässlichste: ein Passwortmanager. Er übernimmt für Sie, was kein Kopf leisten kann, nämlich für jedes Konto ein eigenes, langes und zufälliges Passwort zu erzeugen und sicher zu verwahren. Sie müssen sich dann nur noch ein einziges Passwort merken, das Master-Passwort. Genau hier liegt allerdings die Bedingung: Wählen Sie dieses eine Passwort mit besonderer Sorgfalt, denn es schützt den gesamten Schlüsselbund. Ist es stark gewählt, bietet Ihnen der Passwortmanager derzeit wahrscheinlich den besten Schutz, den Sie ohne großen Aufwand bekommen können.
Was Sie heute schon tun können
Sie müssen nicht auf die nächste technische Neuerung warten. Ein paar einfache Schritte bringen bereits viel:
- Prüfen Sie Ihre bestehenden Passwörter und ersetzen Sie schwache durch starke Passwörter.
- Nutzen Sie für jedes Konto ein eigenes Passwort, damit ein einzelner Datenabfluss nicht alles gefährdet.
- Legen Sie sich einen Passwortmanager zu und sichern Sie ihn mit einem gut gewählten Master-Passwort ab.
- Wo es angeboten wird, aktivieren Sie Passkeys oder den Einmalcode per SMS als zweiten Weg.
Das Internet bleibt ein Ort voller Fallen, daran führt kein Weg vorbei. Doch Sie sind ihnen nicht hilflos ausgeliefert. Schon mit diesen wenigen Maßnahmen schützen Sie sich verhältnismäßig gut, und der Aufwand hält sich in Grenzen. Vielleicht ist das die beruhigendste Erkenntnis dieser ganzen Rechnerei: Sie müssen nicht perfekt sein, nur ein bisschen besser als der Durchschnitt.
Häufig gestellte Fragen
Was macht ein starkes Passwort aus?
Ein starkes Passwort gewinnt seine Sicherheit aus zwei Zutaten: Länge und Zeichenvielfalt. Beides zusammen erhöht die Entropie, also die Unvorhersehbarkeit. Kurze oder nach einem erkennbaren Muster gebaute Passwörter lassen sich dagegen schnell erraten, weil Angreifer genau solche Reihenfolgen zuerst durchprobieren. Wer starke Passwörter anstrebt, sollte deshalb lieber lang und unregelmäßig wählen als kompliziert, aber vorhersehbar.
Warum gelten die NIST-Richtlinien von 2003 heute als überholt?
Das US-amerikanische National Institute of Standards and Technology (NIST) veröffentlichte 2003 Empfehlungen, die Sonderzeichen, Groß- und Kleinschreibung sowie häufige Wechsel verlangten. Genau diese Vorgaben verleiten Menschen jedoch zu leicht merkbaren Schemata wie „Passwort1!“. Mitautor Bill Burr bedauerte seine Regeln 2017 öffentlich. Die Empfehlungen wurden inzwischen überarbeitet, werden aber nicht von allen Anbietern umgesetzt.
Wer ist Bill Burr?
Bill Burr war Mitautor der 2003 veröffentlichten NIST-Passwortrichtlinien, jener Empfehlungen, die jahrelang das Anmeldeverhalten im Netz prägten. Im Jahr 2017 äußerte er sich selbstkritisch und räumte ein, dass viele seiner Vorgaben in der Praxis eher schwache als starke Passwörter hervorgebracht haben. Seine späte Einsicht gilt heute als Lehrstück dafür, wie gut gemeinte Regeln das Gegenteil bewirken können.
Wie schnell kann ein Computer ein achtstelliges Passwort knacken?
Berichten zufolge benötigt ein Rechner für ein achtstelliges Passwort nur etwa zwölf Minuten, und das für rund 25 US-Dollar Rechenleistung. Diese Angaben sind allerdings nicht unabhängig bestätigt und hängen stark vom Zeichenraum und vom verwendeten Hash-Verfahren ab. Als Faustregel bleibt dennoch: Je kürzer das Passwort, desto schneller fällt es automatisierten Angriffen zum Opfer.
Warum ist die PIN 1234 so gefährlich?
Die PIN 1234 macht mehr als 10 Prozent aller verwendeten PINs aus. Zusammen mit 0000 und 1111 kommen Sie auf etwa 20 Prozent, also jede fünfte PIN. Wer diese vier Ziffern durchprobiert, trifft erstaunlich oft ins Schwarze. Das zeigt, wie bequem Menschen bei der Wahl ihrer Geheimzahlen sind, selbst wenn es um Bankkarten und damit um echtes Geld geht.
Wie prüfen Webseiten die Stärke meines Passworts?
Während Sie tippen, läuft im Browser ein kleines JavaScript-Programm. Es prüft Ihre Eingabe anhand einer Checkliste, etwa auf Länge und Sonderzeichen, und zeigt sofort eine Fehlermeldung, wenn etwas fehlt. Der Server wird dabei nicht kontaktiert. Die Prüfung geschieht vollständig auf Ihrem Gerät, bevor Sie überhaupt auf „Registrieren“ klicken.
Sind Passwortmanager sicherer?
Ja. Sofern Sie für den Passwortmanager selbst ein starkes Master-Passwort wählen, bieten diese Programme derzeit den wahrscheinlich besten Schutz. Sie merken sich für jeden Dienst ein eigenes, langes und zufälliges Passwort, sodass Sie sich nur noch eine einzige Kombination merken müssen. Das ist deutlich sicherer, als überall dieselbe leicht erratbare Zeichenfolge zu verwenden.
Was bedeutet Entropie bei Passwörtern?
Entropie ist ein Maß dafür, wie unvorhersehbar ein Passwort ist. Sie steigt mit jedem zusätzlichen Zeichen und mit jeder weiteren Zeichenart, die Sie zulassen. Ein langes Passwort aus Buchstaben, Ziffern und Sonderzeichen besitzt daher eine hohe Entropie und ist für Angreifer kaum zu erraten. Genau diese Unvorhersehbarkeit macht starke Passwörter aus. Hinweis der Redaktion: Nicht abschließend belegte Angaben sind im Text bewusst als unsicher oder umstritten gekennzeichnet.
Haben Sie eine Meinung dazu? Beteiligen Sie sich unten an der Diskussion →
Noch keine Kommentare. Seien Sie der Erste.