Elliptische-Kurven-Kryptographie: Von Brunelleschi zu Bitcoin
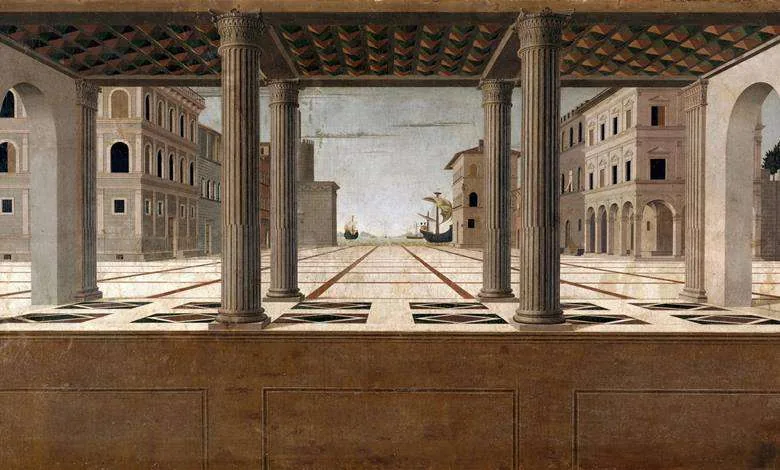
Elliptische-Kurven-Kryptographie ist die Mathematik, die heute einen Großteil unserer digitalen Kommunikation absichert, und sie verbindet auf überraschende Weise die Zentralperspektive der Renaissance mit den Rechenrätseln hinter Bitcoin. Wer durch Florenz geht und die Kuppel des Doms bewundert, ahnt nicht, dass Filippo Brunelleschi dort im frühen 15. Jahrhundert ein Denkwerkzeug schuf, das der gängigen Erzählung nach Jahrhunderte später Kryptographen inspirieren sollte. Aus einer scheinbar abstrakten Idee der Geometrie wurde eine der wichtigsten Schutzmauern des Internets. Sie begegnet uns beim Online-Banking, beim verschlüsselten Messenger und eben auch bei der digitalen Währung.
- Die projektive Geometrie der Renaissance schuf eine neue Sicht auf Raum und Perspektive, die weit über die Malerei hinauswirkte.
- Elliptische Kurven wurden im 19. Jahrhundert von Mathematikern wie Niels Henrik Abel systematisch untersucht.
- Ab den 1980er-Jahren beschrieben Forscher wie Neal Koblitz und Victor Miller, wie sich diese Kurven für Verschlüsselung nutzen lassen.
- Elliptische-Kurven-Kryptographie erreicht bei kürzeren Schlüsseln eine vergleichbare Sicherheit wie ältere Verfahren.
- Bei Bitcoin spielen elliptische Kurven eine zentrale Rolle bei der Erzeugung und Prüfung digitaler Signaturen.
Das Wichtigste in Kürze
Elliptische-Kurven-Kryptographie nutzt Punkte auf speziellen Kurven, um Daten zu verschlüsseln. Ihren Ursprung haben diese Kurven in der Mathematik des 19. Jahrhunderts, ihre moderne Anwendung in der Kryptographie ab den 1980er-Jahren. Sie gilt heute als besonders effizient und sicher und kommt unter anderem bei Bitcoin zum Einsatz.
Von der Renaissance-Perspektive zu Bitcoin: Wie elliptische Kurven unsere digitale Welt absichern
Stellen Sie sich zwei Dinge nebeneinander vor, die unterschiedlicher kaum wirken könnten. Auf der einen Seite die Kuppel des Florentiner Doms, gemalt und gebaut im frühen 15. Jahrhundert, durchdrungen von einer neuen Kunst der räumlichen Tiefe. Auf der anderen Seite eine Blockchain, auf der irgendwo ein digitaler Schlüssel entsteht, der Milliardenwerte schützt. Zwischen diesen beiden Welten liegt eine erstaunlich gerade Linie.
Die Elliptische-Kurven-Kryptographie ist heute die Sicherheitsgrundlage von Bitcoin und zahlreichen weiteren Kryptowährungen. Bitcoin setzt dabei auf ECDSA über die Kurve secp256k1, ein Verfahren aus dem Baukasten der ECC. Sie breitet sich zugleich auf immer mehr Internetplattformen aus und wird dort zum festen Bestandteil verschlüsselter Verbindungen. Wer im Netz einkauft, Bankgeschäfte erledigt oder Nachrichten versendet, verlässt sich mit hoher Wahrscheinlichkeit auf genau diese Mathematik. Und die führt, so überraschend es klingt, zurück in die Werkstätten der Renaissance.
Dort begannen Künstler, die sichtbare Welt auf einer flachen Fläche so zu ordnen, dass Tiefe entstand. Sie zogen Linien, die scheinbar ins Nichts liefen und sich doch in einem einzigen Punkt trafen. Aus dieser Praxis der Perspektive wuchs eine neue Art von Geometrie, die mit dem vertrauten Koordinatensystem der Schulzeit zunächst wenig zu tun hatte. Erst Jahrhunderte später sollte daraus die projektive Geometrie entstehen, und aus ihr wiederum ein Werkzeug, ohne das moderne Kryptographie kaum denkbar wäre.
Die zentrale Frage lautet also: Wie konnte die Kunst der Perspektive die Mathematik der modernen Kryptographie hervorbringen? Die Antwort ist eine Geschichte über Ideen, die ihrer Zeit voraus waren, über einen Mathematiker, den kaum jemand zur Kenntnis nahm, und über einen jungen Norweger, der nur 26 Jahre alt wurde. Es ist eine Geschichte, in der ein Gemälde und ein digitaler Schlüssel am Ende dieselbe Sprache sprechen.
Filippo Brunelleschi und die Geburt der Perspektive: ein erster, oft übersehener Schritt
Filippo Brunelleschi, der italienische Baumeister und Erfinder der Kuppel des Florentiner Doms, gilt als Pionier der Zentralperspektive. Mit seinen Experimenten zur Fluchtpunktkonstruktion in den 1420er-Jahren zeigte er, wie sich dreidimensionale Räume auf einer flachen Fläche glaubwürdig abbilden lassen. Genau hier, so die gängige Erzählung, beginnt eine gedankliche Kette, die über die projektive Geometrie bis zur modernen Elliptische-Kurven-Kryptographie führt.
Schauen Sie sich das genauer an, und Sie merken schnell, dass diese Linie keine gerade Straße ist. Die ersten Schritte bestanden darin, die visuelle Geometrie der Perspektivregeln mit der euklidischen Geometrie zu verknüpfen, also mit der vertrauten Welt aus Punkten, Geraden und Winkeln, die Sie aus dem Schulunterricht kennen. Aus dieser Verbindung entstand eine neue Art, über Raum und Abbildung nachzudenken.
Eine direkte, lückenlose Kausalkette von Brunelleschis Perspektivkunst zur Kryptographie ist allerdings nicht etabliert. Die Erzählung ist reizvoll, aber sie bleibt eine populäre Deutung, keine gesicherte historische Verbindung. Wer sie als Beweis präsentiert, überzieht die Quellen.
Was sich mit Sicherheit sagen lässt: Brunelleschi steht am symbolischen Anfang eines langen Weges. Er lieferte das Werkzeug, mit dem sich Raum mathematisch fassen ließ. Dass daraus Jahrhunderte später Verschlüsselungstechnik werden würde, war zu seiner Zeit undenkbar. Es ist eine Geschichte mit vielen Zwischenschritten, und die nächsten davon führen nach Frankreich.
Girard Desargues: Der vergessene Begründer der projektiven Geometrie
Stellen Sie sich vor, Sie hätten die Idee Ihres Lebens, und kaum jemand bemerkt sie. Genau das geschah einem Mann aus Lyon, dessen Werk mehr als ein Jahrhundert unbeachtet in den Regalen verstaubte. Dabei legte er den Grundstein für eine Sicht auf die Geometrie, ohne die die moderne Welt der verschlüsselten Kommunikation kaum denkbar wäre.
Girard Desargues wurde 1591 in Lyon geboren. Er war Mathematiker, Ingenieur und Architekt, ein Mann also, der Theorie und Baupraxis gleichermaßen kannte. In die Geschichte der Mathematik ging er als einer der Begründer der projektiven Geometrie ein. Sein berühmtester Beitrag ist der Desargues-Satz, ein Grundprinzip über die Projektion von Dreiecken: Legt man zwei Dreiecke so in den Raum, dass die Verbindungslinien ihrer entsprechenden Ecken durch einen einzigen Punkt laufen, dann liegen die Schnittpunkte der verlängerten Seiten auf einer gemeinsamen Geraden. Ein unscheinbarer Satz mit gewaltiger Tragweite.
Eine Idee, die ihrer Zeit voraus war
Doch Desargues schrieb so schwer verständlich und in einem so eigenen Fachjargon, dass seine Zeitgenossen kaum Zugang zu seinen Gedanken fanden. Seine zentralen Beiträge erschienen der Überlieferung nach in einer Auflage von nur 50 Exemplaren, eine Zahl, die selbst für die damalige Zeit verschwindend klein war. Ob genau 50 Stück gedruckt wurden, lässt sich heute nicht mehr sicher belegen. Gesichert ist dagegen: Zu seinen Lebzeiten blieb sein Werk weitgehend unbeachtet.
Was aber stand in diesen wenigen Seiten? Desargues erweiterte die euklidische Geometrie, die vertraute Welt der Punkte und Geraden aus dem Schulunterricht, der Überlieferung nach um zwei kühne neue Begriffe: die unendlich fernen Punkte und die unendlich fernen Geraden. Damit veränderte er eine Grundregel, die uns selbstverständlich erscheint.
Denn in seinem System gibt es keine Sonderfälle mehr. Zwei Geraden schneiden sich immer in genau einem Punkt. Immer. Auch parallele Geraden treffen sich, nur eben erst im Unendlichen. Was für den Schulunterricht ein Ausnahmefall war, wurde bei Desargues zum Teil eines größeren, einheitlichen Bildes.
Parabel, Hyperbel, Ellipse: endlich vereint
Und dieser Gedanke hatte Folgen weit über die Geraden hinaus. Fügt man einer Parabel einen unendlich fernen Punkt hinzu, einer Hyperbel zwei, dann lassen sich diese Kurven in denselben Rahmen einordnen wie die Ellipse. Drei Formen, die zuvor getrennt behandelt wurden, erscheinen plötzlich als Varianten desselben Grundmusters. Eine formale Vereinheitlichung, die damals niemand würdigte und die doch den Kern dessen vorwegnahm, worauf später die Elliptische-Kurven-Kryptographie aufbauen sollte.
Ein einziger enger Verfolger seiner Arbeiten war der Überlieferung nach der französische Mathematiker Blaise Pascal, der der jungen Disziplin einen eigenen Satz hinzufügte. Ob Pascal wirklich der Einzige war, der Desargues' Gedanken weiterdachte, ist umstritten. Sicher ist, dass die projektive Geometrie danach für mehr als ein Jahrhundert fast vollständig in Vergessenheit geriet. Erst im 19. Jahrhundert formte Jean-Victor Poncelet aus den verstreuten Ideen eine systematische Theorie. Der Mann, der einst in Lyon den ersten Schritt getan hatte, war da längst Geschichte.
Blaise Pascal und die späte Wiederentdeckung der projektiven Geometrie
Stellen Sie sich vor, ein Mathematiker veröffentlicht ein Werk, das die Geometrie für immer verändern könnte, und kaum jemand nimmt davon Notiz. Genau das geschah Girard Desargues, dem 1591 in Lyon geborenen Mathematiker, Ingenieur und Architekten, der als Mitbegründer der projektiven Geometrie gilt. Seine Ideen waren revolutionär: Er ergänzte die euklidische Geometrie um „unendlich ferne Punkte" und „unendlich ferne Geraden", sodass in seinem System jedes Geradenpaar genau einen Schnittpunkt besitzt und selbst Parallelen keine Sonderrolle mehr spielen.
Doch Desargues schrieb in einer schwer zugänglichen Sprache, und seine zentralen Beiträge erschienen in einem Buch von so geringer Auflage, dass es schon zu seinen Lebzeiten kaum Beachtung fand. Der Überlieferung nach lag die Auflage bei nur 50 Exemplaren; die geringe zeitgenössische Rezeption ist belegt, die genaue Zahl jedoch nicht gesichert.
Ein Mann aber las genau hin: der französische Mathematiker Blaise Pascal. Er gilt als der engste Verfolger der Desargues'schen Arbeiten, wobei die Zuschreibung, er sei der einzige gewesen, wohl überzogen ist. Sicher ist: Pascal ergänzte das junge Feld um einen eigenen Lehrsatz und trug so dazu bei, dass die projektive Geometrie nicht vollständig in Vergessenheit geriet.
Mehr als hundert Jahre lang blieben Desargues' Gedanken nahezu unbeachtet. Erst als der französische Mathematiker Gaspard Monge ähnliche Fragen aufgriff, kam Bewegung in die Sache. Monge erreichte unabhängig von Desargues vergleichbare Ergebnisse. Im 19. Jahrhundert war es schließlich Jean-Victor Poncelet, der die projektive Geometrie zu einer systematischen Theorie ausbaute.
Was als einsames Ringen eines missverstandenen Kopfes begann, wurde so zur Grundlage einer ganzen Disziplin. Und genau diese Disziplin, die projektive Geometrie, sollte Jahrhunderte später in der Elliptische-Kurven-Kryptographie eine entscheidende Rolle spielen. Der Weg dorthin war weit, doch die Saat war gelegt.
Niels Henrik Abel und die elliptischen Integrale: ein kurzes, helles Leben
Während in Frankreich die projektive Geometrie ihre Form annahm, saß in Norwegen ein junger Mann über Integralen, die ursprünglich einem ganz praktischen Zweck dienten: Man hatte sie entwickelt, um den Umfang einer Ellipse zu berechnen. Niels Henrik Abel, geboren 1802, arbeitete an genau diesen elliptischen Integralen, und was er dabei erkannte, sollte die Mathematik weit über seine Zeit hinaus prägen.
Denn diese Integrale sind sperrig. Man rechnet an ihnen herum, ringt mit ihnen, und der Weg durch das Integral selbst führt oft ins Dickicht. Abel erkannte, dass es häufig klüger ist, nicht das Integral zu jagen, sondern dessen Umkehrung in den Blick zu nehmen. Mit den Umkehrfunktionen ließ sich deutlich leichter arbeiten, und genau diese Objekte sind es, die wir heute als elliptische Kurven bezeichnen. Es war ein Perspektivwechsel, der die Tür zu einem ganzen Feld öffnete.
Statt gegen das Integral anzukämpfen, drehte Abel den Blick um. Aus dieser Umkehrung wurde ein neues mathematisches Objekt geboren.
Die ausführliche Theorie dieser Kurven, all das, was später in Lehrbücher und in die Elliptische-Kurven-Kryptographie einfließen sollte, stammt von anderen. Abel selbst hat diesen Bau nicht mehr errichtet. Er veröffentlichte seine Arbeit über die elliptischen Integrale, und nur wenige Monate später, im Jahr 1829, starb er im Alter von 26 Jahren an Tuberkulose. Ein Leben, das kaum begonnen hatte, und ein Gedanke, der weiterging.
August Möbius, homogene Koordinaten und die Brücke zur Algebra
Stellen Sie sich eine Leinwand vor, auf der sich parallele Linien scheinbar in der Ferne treffen. Genau diese Beobachtung aus der Perspektive der Renaissance hat einen langen mathematischen Weg vorbereitet. Und an einer entscheidenden Stelle dieses Weges steht ein deutscher Mathematiker, dessen Name bis heute in der Geometrie nachklingt: August Möbius.
Die französischen Mathematiker hatten es geschafft, die projektive Geometrie mit der euklidischen Geometrie zu verbinden. Doch eine letzte Lücke blieb. Es ging darum, die projektive Geometrie mit jenem kartesischen Koordinatensystem zusammenzuführen, das Studierende der Algebra seit jeher zum Zeichnen von Gleichungen nutzen. Diese Aufgabe fiel Möbius zu. Er entwickelte ein Verfahren, das heute als homogene Koordinaten bekannt ist: ein Koordinatensystem, das Punkte in der Ebene und im Unendlichen einheitlich beschreibt und damit die projektive Sichtweise rechnerisch handhabbar macht.
Richtigstellung
Immer wieder liest man, homogene Koordinaten seien die mathematische Grundlage der Elliptische-Kurven-Kryptographie. Das stimmt so nicht. Die Sicherheit dieses Verfahrens ruht auf der Gruppenstruktur elliptischer Kurven, also auf der Art und Weise, wie sich Punkte auf einer Kurve addieren lassen. Homogene Koordinaten sind ein hilfreiches Werkzeug beim Rechnen mit diesen Kurven, aber nicht ihr Fundament.
Was Möbius wirklich leistete, ist eindrucksvoll genug. Er verband die projektive Geometrie mit dem kartesischen Koordinatensystem und schuf damit eine Brücke zwischen zwei Welten, die zuvor getrennt nebeneinanderstanden. Diese Verbindung war eine Vorarbeit, auf der spätere Generationen aufbauen konnten.
Der eigentliche Schlüssel zur Kryptographie liegt woanders. Der Überlieferung nach erkannte der französische Mathematiker Henri Poincaré um 1901, dass die Punkte mit rationalen Koordinaten auf einer elliptischen Kurve eine besondere Struktur bilden: eine abelsche Gruppe. Addiert man zwei solche Punkte, landet man stets wieder auf einem Punkt derselben Kurve, und die Reihenfolge der Addition spielt keine Rolle. Diese Erkenntnis, ob nun exakt im Jahr 1901 gefasst oder nicht, beschreibt den mathematischen Kern, auf dem alles Weitere ruht.
Von hier aus war es nur noch ein Schritt in die angewandte Welt. Mitte der 1980er-Jahre trugen Victor S. Miller von IBM und Neal Koblitz von der University of Washington diese Idee unabhängig voneinander in die Kryptographie. Beide publizierten 1985 eigene Vorschläge und zeigten, dass sich auf Grundlage elliptischer Kurvengruppen ein Public-Key-Verschlüsselungsverfahren aufbauen lässt. Damit begann die Geschichte der Elliptische-Kurven-Kryptographie, wie wir sie heute kennen.
Möbius steht also nicht am Ursprung der Verschlüsselung, wohl aber an einer Wegmarke, an der Geometrie und Algebra zueinanderfanden. Es lohnt sich, diese Unterscheidung im Kopf zu behalten. Denn wer die Geschichte der Elliptische-Kurven-Kryptographie erzählt, sollte genau wissen, wem welcher Baustein gehört.
Henri Poincaré und die Gruppenstruktur auf elliptischen Kurven
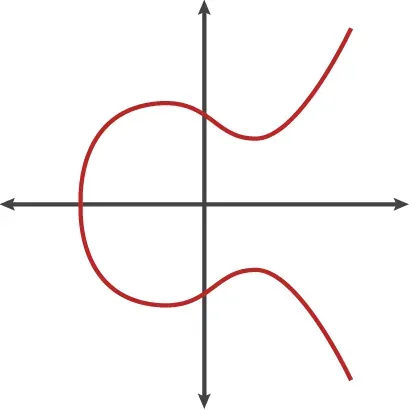
Stellen Sie sich eine Kurve vor, die aussieht wie eine flach gedrückte Schleife. Darauf liegen Punkte, deren Koordinaten sich exakt als Brüche schreiben lassen. Der Überlieferung nach erkannte der französische Mathematiker Henri Poincaré als Erster, dass genau diese rationalen Punkte keine lose Ansammlung sind, sondern eine innere Ordnung besitzen. Diese Ordnung ist das mathematische Fundament, auf dem heute die Elliptische-Kurven-Kryptographie aufbaut.
Poincaré zeigte etwas Bemerkenswertes: Wenn Sie zwei solche rationalen Punkte auf der Kurve miteinander verbinden und daraus einen dritten Punkt konstruieren, landet dieser dritte Punkt stets wieder auf der Kurve, und seine Koordinaten bleiben rational. Die Kurve schließt sich sozusagen nicht nach außen, sondern bleibt in ihrem eigenen Zahlenkosmos gefangen. Aus dieser scheinbar schlichten Beobachtung erwächst eine ganze algebraische Struktur.
Der Überlieferung nach fällt diese Einsicht in das Jahr 1901. Die exakte Jahresangabe und die eindeutige Zuschreibung an Poincaré sind allerdings nicht in jedem Detail gesichert, gesichert ist jedoch der Kern seiner Beobachtung: Die Punkte auf einer elliptischen Kurve lassen sich addieren, und das Ergebnis bleibt stets innerhalb derselben Menge.
Warum die Reihenfolge keine Rolle spielt
Die entstehenden Gruppen sind abelsch. Das klingt technisch, bedeutet aber etwas sehr Anschauliches: Es ist gleichgültig, ob Sie erst Punkt A zu Punkt B addieren und dann Punkt C hinzunehmen oder ob Sie mit C beginnen. Das Ergebnis bleibt dasselbe. Diese Vertauschbarkeit macht die Struktur berechenbar und damit für die Verschlüsselung nutzbar.
Was Poincaré hier freilegte, blieb zunächst ein reines Gedankengebäude der Zahlentheorie. Erst Jahrzehnte später erkannten Forscher, dass sich genau diese abelsche Gruppenstruktur für sichere Kommunikation einsetzen lässt. Die Elliptische-Kurven-Kryptographie verdankt ihre mathematische Grundlage also einer Beobachtung über rationale Punkte, die lange niemandem als praktisch nützlich erschien.
Victor S. Miller und Neal Koblitz: Die Geburt der elliptischen Kurvenkryptographie
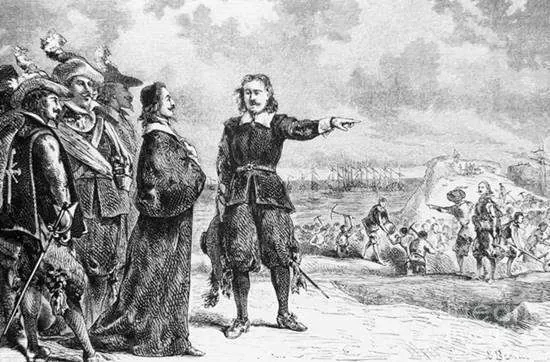
Mitte der 1980er-Jahre geschah etwas, das die Mathematikwelt zunächst kaum bemerkte. Zwei Forscher, die nichts voneinander wussten, griffen nach demselben Werkzeug. 1985 legten Victor S. Miller, damals bei IBM, und Neal Koblitz von der University of Washington unabhängig voneinander Vorschläge vor, die elliptische Kurven aus der reinen Mathematik in die Welt der Verschlüsselung holten. Genau hier, an diesem Punkt, beginnt die Geschichte der Elliptische-Kurven-Kryptographie, wie wir sie heute kennen.
Beide Männer erkannten dasselbe. Die Punkte auf einer elliptischen Kurve lassen sich nach festen Regeln addieren, und diese Struktur bildet eine geschlossene Gruppe. Wer auf ihr rechnet, kann ein öffentliches und ein privates Schlüsselpaar erzeugen, ohne dass ein Außenstehender den privaten Schlüssel aus dem öffentlichen ableiten kann. Aus einer abstrakten Spielerei der Zahlentheorie wurde über Nacht ein tragfähiges Public-Key-Verschlüsselungssystem.
Was Miller und Koblitz sichtbar machten, war kein neuer Rechentrick, sondern ein neuer Blickwinkel. Dieselbe Kurve, an der Mathematiker seit dem 19. Jahrhundert ihre Freude hatten, erwies sich als sicherer Bauplatz für Schlüssel.
Die elliptische Kurvenkryptographie war damit geboren, und zwar gleich zweimal, an zwei Orten, im selben Jahr.
Der Sprung war leise, aber folgenreich. Was als mathematische Beobachtung begann, wurde zum Fundament, auf dem Jahrzehnte später ganze Systeme aufbauen sollten. Die beiden Forscher hatten nicht nur eine Methode gefunden. Sie hatten bewiesen, dass die reine Theorie der Kurven und die praktische Notwendigkeit sicherer Kommunikation zusammenfinden können.
Wie ECC funktioniert: Schlüsselaustausch auf elliptischen Kurven
Wenn Sie heute eine Bank überweisen, eine Nachricht verschicken oder eine Webseite mit dem Schloss-Symbol öffnen, verlassen Sie sich auf Public-Key-Verschlüsselung. Fast die gesamte sichere Kommunikation im Internet beruht auf diesem Prinzip, und die Elliptische-Kurven-Kryptographie (ECC) ist eine ihrer elegantesten Umsetzungen. Das Grundprinzip ist so einfach wie wirkungsvoll: Es gibt zwei Schlüssel, einen privaten, den Sie streng für sich behalten, und einen öffentlichen, den Sie bedenkenlos weitergeben dürfen. Zum Ver- und Entschlüsseln braucht es beide.
Bei ECC einigen sich zwei Gesprächspartner zunächst auf dieselbe elliptische Kurve und denselben Startpunkt darauf. Jede Seite addiert diesen Punkt nun eine nur ihr bekannte Anzahl von Malen zu sich selbst und schickt das Ergebnis über die Leitung. Dieses Ergebnis ist der jeweilige öffentliche Schlüssel. Anschließend multipliziert jede Seite den empfangenen Punkt erneut mit dem eigenen geheimen Faktor. Auf beiden Bildschirmen steht am Ende dieselbe Zahl, obwohl sie nie offen übertragen wurde. Genau daraus entsteht der gemeinsame Schlüssel, mit dem die eigentliche Nachricht verschlüsselt wird.
Schritt 1Einigung
Beide Seiten wählen dieselbe elliptische Kurve und denselben Ausgangspunkt. Diese Werte sind öffentlich und dürfen mitgelesen werden.
Schritt 2Eigener geheimer Faktor
Jede Seite addiert den Punkt eine nur ihr bekannte Anzahl von Malen. Das Ergebnis geht als öffentlicher Schlüssel auf die Reise.
Schritt 3Gegenrechnung
Nun multipliziert jede Seite den empfangenen Punkt mit dem eigenen geheimen Faktor.
ErgebnisGemeinsamer Schlüssel
Beide Seiten landen beim selben Punkt und damit beim selben Schlüssel. Ein Mitleser kann daraus nichts ableiten.
Wer nur die ausgetauschten Punkte sieht, steht vor einer kaum lösbaren Aufgabe. Aus einem öffentlichen Punkt den geheimen Faktor zurückzurechnen, gilt bei geeigneter Kurvengröße als praktisch aussichtslos. Genau diese Einbahnstraße macht das Verfahren sicher.
Ein Punkt, viele Additionen, ein gemeinsames Geheimnis: Der Reiz der Elliptische-Kurven-Kryptographie liegt darin, dass sie mit erstaunlich kurzen Schlüsseln auskommt.
Eine Jahreszahl gilt es dabei zu korrigieren. Häufig heißt es, die ersten praktischen Werkzeuge seien erst 2004 entstanden. Das hält einer genaueren Prüfung nicht stand, denn brauchbare Implementierungen und Standards existierten bereits in den 1990er-Jahren. Dass die Methode trotzdem nicht in die frühen Standards des Webs einzog, hat andere Gründe. Richtig populär wurde sie erst durch Bitcoin, das 2009 startete und ECC als festen Baustein seiner Sicherheit einsetzt.
Bitcoin, RSA und die Zukunft: Warum ECC immer wichtiger wird
Wenn Sie heute eine Überweisung freigeben, eine Messaging-App öffnen oder sich in ein Kundenportal einloggen, dann arbeitet im Hintergrund sehr oft die Elliptische-Kurven-Kryptographie. Sie ist die mathematische Grundlage, auf der Bitcoin und zahlreiche andere Krypto-Währungen ihre Sicherheit aufbauen. Und sie ist der Grund, warum ein Schlüssel, der kaum länger als eine Postleitzahl ist, ein ganzes Vermögen schützen kann.
Bitcoin wurde 2009 eingeführt und setzt auf ECDSA über die Kurve secp256k1. Das klingt technisch, hat aber eine einfache Wirkung: Durch Bitcoin wurde die Elliptische-Kurven-Kryptographie einem breiten Publikum bekannt. Plötzlich sprachen nicht nur Kryptographen von elliptischen Kurven, sondern auch Menschen, die sich zuvor nie für Zahlentheorie interessiert hatten.
Kürzer, aber stärker
ECC liefert pro Bit eine höhere Sicherheit als RSA und rechnet bei vielen Operationen schneller. Das ist kein Marketingversprechen, sondern ein mathematischer Vorteil.
Spürbar im Alltag
Kürzere Schlüssel bedeuten weniger Daten, die übertragen werden müssen. Webseiten laden flotter, und die Server hinter ihnen werden entlastet.
An dieser Stelle lohnt sich eine Richtigstellung, denn sie begegnet Ihnen in vielen populären Darstellungen. Häufig heißt es, gängige RSA-Schlüssel mit 2048 Bit seien deutlich unsicherer als vergleichbare ECC-Schlüssel. Das stimmt so nicht. Nach heutigem Stand gelten RSA mit 2048 Bit und ECC mit etwa 224 bis 256 Bit als ungefähr sicherheitsäquivalent. Der eigentliche Vorteil von ECC liegt nicht darin, dass RSA grundsätzlich schwach wäre, sondern darin, dass ECC dasselbe Sicherheitsniveau mit erheblich kürzeren Schlüsseln erreicht.
Und die Zukunft? Einige Ansätze für quantenresistente Verschlüsselung greifen auf elliptische Kurven zurück, doch eine pauschale Aussage wäre hier unscharf, denn nicht jedes Post-Quanten-Verfahren stützt sich darauf. Festhalten lässt sich jedoch: Die Ideen, die einst aus der Geometrie der Renaissance erwuchsen, sind noch lange nicht ausgereizt.
Häufig gestellte Fragen
Wie hängen Renaissance-Perspektive und projektive Geometrie zusammen?
Die Zentralperspektive, die Brunelleschi im frühen 15. Jahrhundert entwickelte, ordnete den Raum um einen Fluchtpunkt. Aus dieser Sichtweise erwuchs die projektive Geometrie, die im 17. Jahrhundert der französische Mathematiker Girard Desargues (geboren 1591 in Lyon) entscheidend voranbrachte. Er gilt als einer ihrer Begründer und formulierte den nach ihm benannten Desargues-Satz über Dreiecksprojektionen. Seine Ideen fanden zu seinen Lebzeiten kaum Beachtung, der Überlieferung nach erschienen sie in einer sehr kleinen Auflage.
Sind die elliptischen Kurven wirklich der Schlüssel zu Bitcoin?
Ja, aber über einen langen Umweg. Die elliptische Kurvenkryptographie bildet die Sicherheitsgrundlage von Bitcoin und anderen Kryptowährungen. Mitte der 1980er-Jahre legten Victor S. Miller von IBM und Neal Koblitz von der University of Washington unabhängig voneinander Vorschläge zur ECC vor. Bitcoin, 2009 eingeführt, machte das Verfahren durch seine breite Nutzung populär.
Warum nutzt Bitcoin die ECC und nicht die Renaissance-Perspektive?
Weil die ECC auf einer mathematischen Entwicklung über Jahrhunderte beruht. Die Gruppenstruktur elliptischer Kurven, die auch als abelsche Gruppen bezeichnet werden, wurde der Überlieferung nach um 1900 von Henri Poincaré erkannt. Die konkrete Jahresangabe 1901 und die Zuschreibung an Poincaré sind allerdings nicht in jedem Detail gesichert. Entscheidend ist die mathematische Struktur, nicht die Kunstgeschichte.
Ist die Verbindung zwischen Brunelleschi und Bitcoin also bewiesen?
Nein. Die Linie von der Renaissance-Perspektive zur modernen Kryptographie ist eine erzählerische Brücke, keine etablierte Kausalkette. Brunelleschi steht am Anfang eines Weges, der über die projektive Geometrie und die elliptischen Kurven zur ECC führt. Dass Bitcoin gerade wegen Brunelleschi auf elliptische Kurven setzt, wäre jedoch eine Überzeichnung. Hinweis der Redaktion: Nicht abschließend bestätigte Angaben sind im Text ausdrücklich als solche gekennzeichnet.
Haben Sie eine Meinung dazu? Beteiligen Sie sich unten an der Diskussion →
Noch keine Kommentare. Seien Sie der Erste.